

外媒评论称,围绕 MemeToro 的两项主要质疑,分别是网站信任评分偏低,以及未来拟使用的智能合约尚未完成审计。但从公开信息看,这两点更多反映的是项目仍处早期开发阶段,而不是已经出现明确安全事件。
低评分主要来自网站较新
文章提到,ScamDoc 给 MemeToro 的信任评分为 25%,Gridinsoft 的评分为 50/100。两家工具给出低分的主要原因相近,集中在域名注册时间较短、WHOIS 信息隐藏、第三方信誉数据较少等网站层面因素。
报道指出,这类评分与“发现钓鱼页面、恶意软件或直接安全威胁”并不相同。Gridinsoft 同时也提到,该网站具备有效 SSL 证书,且 X 与 GitHub 账号可验证,并未将其列入更高风险区间。
GitHub 显示仍在开发
文章称,MemeToro 的 GitHub 仓库目前已公开,包含 Agent、合约、文档、发射清单、开发日志和安全文件等目录。与只展示路线图的项目不同,仓库中已列出部分实际开发内容。
其中,Agent 模块已接入全球新闻和 X 趋势信号,环境文件中还出现了 Perplexity 和 xAI 的相关配置。README 将当前版本描述为早期流程型 MVP,而非已经完成的自治 Agent。
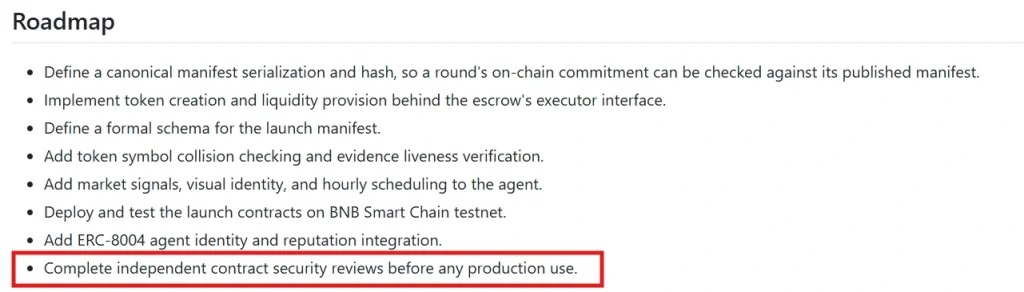
更关键的是,仓库同时明确标注了尚未完成的部分。文章称,项目方已说明目前没有按小时运行的自治服务,没有已部署的发射合约,也没有可用的端到端发币流程。拟用于 fair launch 的相关合约仍是草案,路线图则把 BNB Chain 测试网部署和独立安全审查放在正式上线之前。
未审计的是未来合约
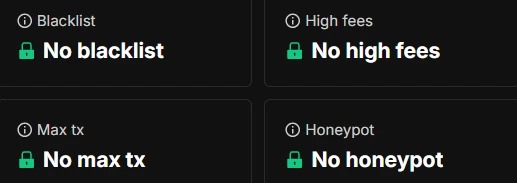
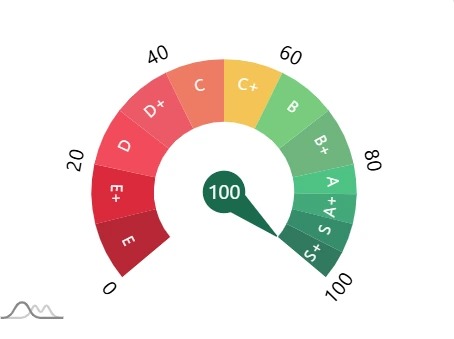
评论文章指出,MemeToro 已部署的 MT 代币合约已经过安全审查。Coinsult 的结果称,未发现 honeypot、黑名单控制或异常高费率等重大问题。SolidProof 也完成了相关审计,BlockSAFU 则给出 100 分信任评分。
被外界反复提及的“未审计合约”,实际指向的是项目未来计划使用的 fair-launch 合约。这部分合约将用于融资轮次、代币发射、领取和退款等流程,但目前仍在开发中。
文章认为,如果项目已经让未审计的活跃合约接触用户资金,或已发现重大审计问题却未处理,风险信号会更强。但就现有公开材料看,争议更多来自新项目常见的早期特征,而非已经落地的安全缺陷。