

Bitget 遭遇约 3.516 亿美元攻击后,Circle 与 Tether 已对一只黑客关联钱包采取冻结措施。不过,这部分资产只占被盗总额的一小部分,绝大多数资金仍停留在以太坊链上,暂时无法通过稳定币发行方直接拦截。
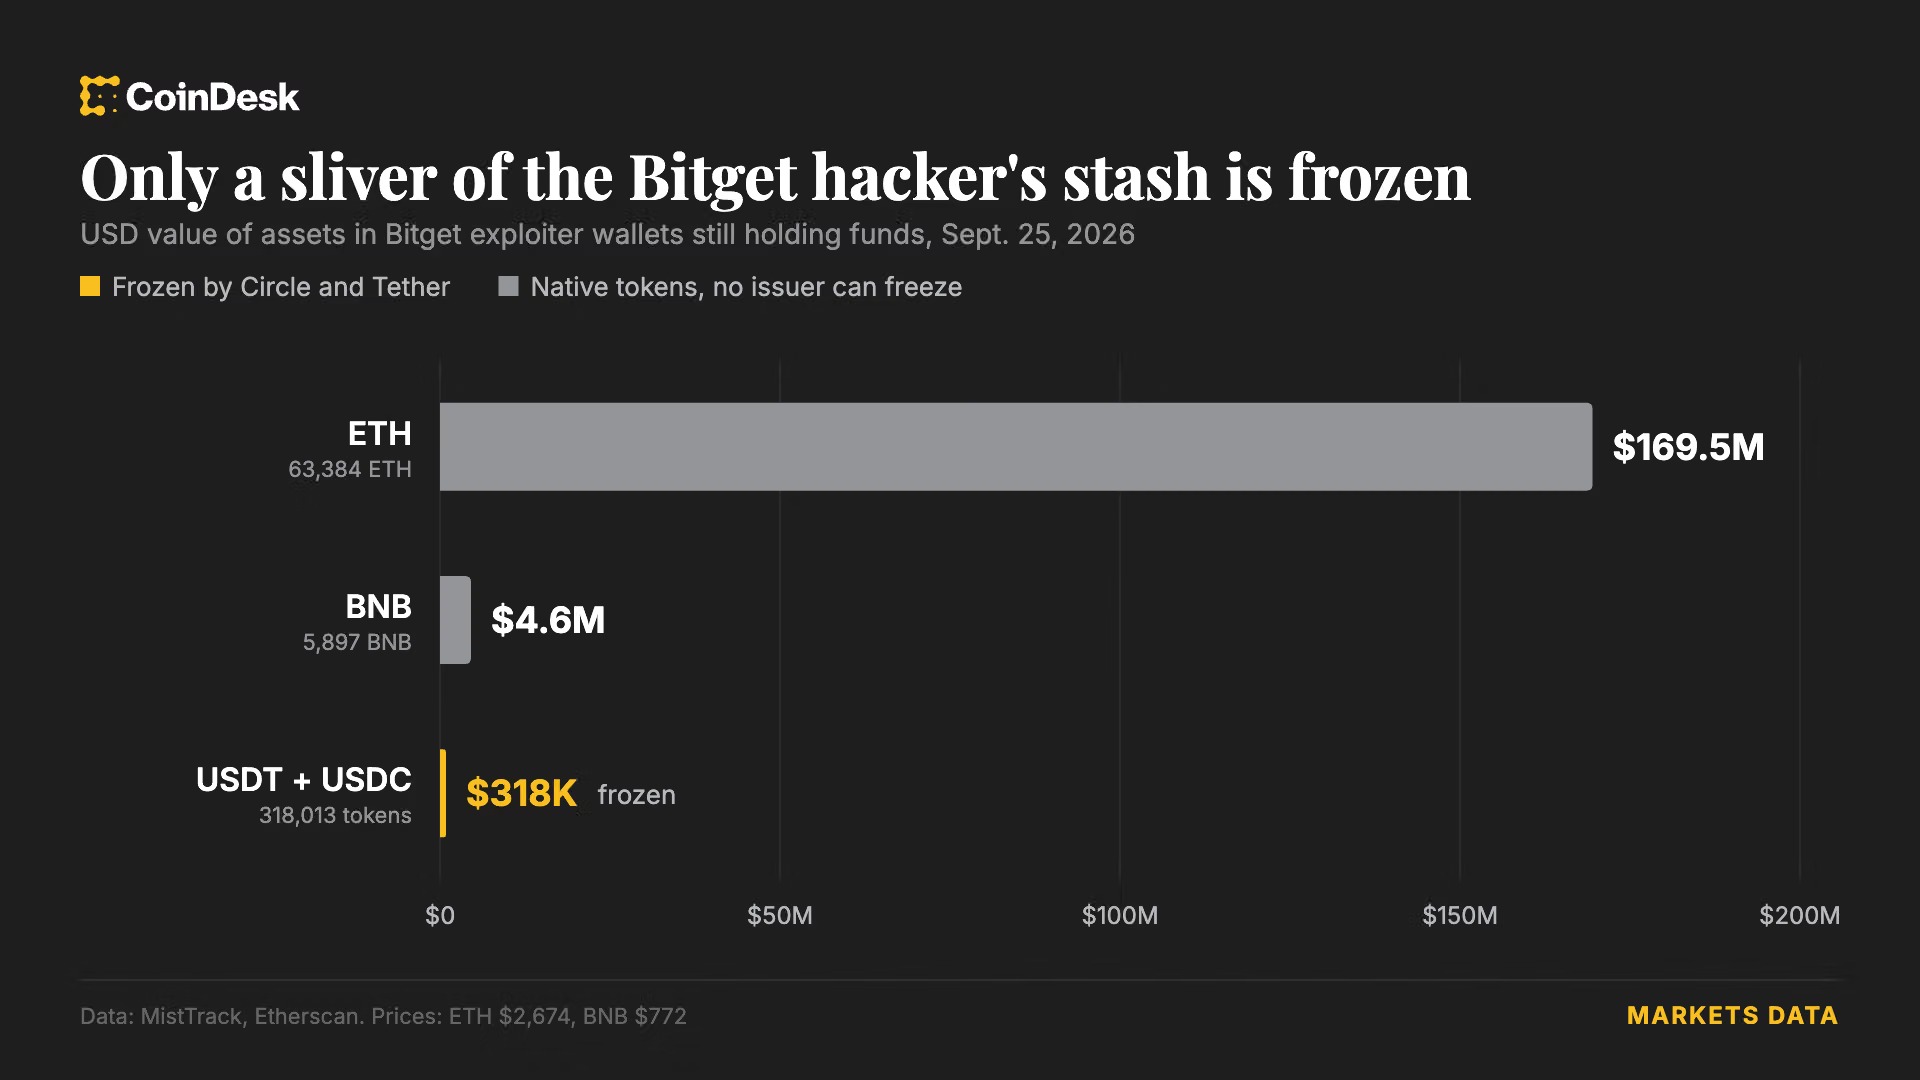
冻结金额约31.8万美元
链上数据显示,Circle 于周五 05:00 UTC 将 Etherscan 标记为“Bitget Exploiter 8”的地址列入黑名单。该地址内持有约 170.47 枚 ETH、218,023 枚 USDT 和 99,990 枚 USDC。
区块链安全公司 MistTrack 表示,Tether 随后也对该地址实施限制。这意味着,地址中的约 31.8 万美元稳定币目前已无法继续转移。
大部分被盗资产仍是ETH
尽管冻结动作已经落地,但对整体追回进展帮助有限。MistTrack 的追踪数据显示,其他黑客关联地址仍持有超过 63,000 枚 ETH,而这部分资产不属于可由单一发行方冻结的稳定币。
这也意味着,当前可被直接控制的只是少量稳定币头寸,绝大多数被盗资金仍需依赖链上追踪、交易平台协查或后续司法处置。
- 被盗总额约为 3.516 亿美元
- 已冻结稳定币约为 31.8 万美元
- 其他地址仍持有逾 63,000 枚 ETH
Bitget称损失由保护基金覆盖
Bitget 首席执行官 Gracy Chen 表示,攻击者入侵了交易所钱包基础设施中的后台系统,并通过伪造交易数据触发授权流程,最终将资金转出。她同时表示,此次事件不涉及私钥泄露。
她还称,Bitget 用户保护基金规模超过 4.64 亿美元,足以覆盖此次损失。
Circle此次反应更快
此次冻结也引发外界对 Circle 处置速度的比较。此前在 4 月的 Drift 攻击事件中,批评者曾指出,攻击者借助 Circle 的跨链转移协议,将约 2.32 亿美元 USDC 从 Solana 转至以太坊,而 Circle 当时未能及时冻结相关地址。
Circle 彼时的说法是,只有在法律要求下才会冻结资产。相比之下,这次在 Bitget 事件中的动作明显更快。