要点:
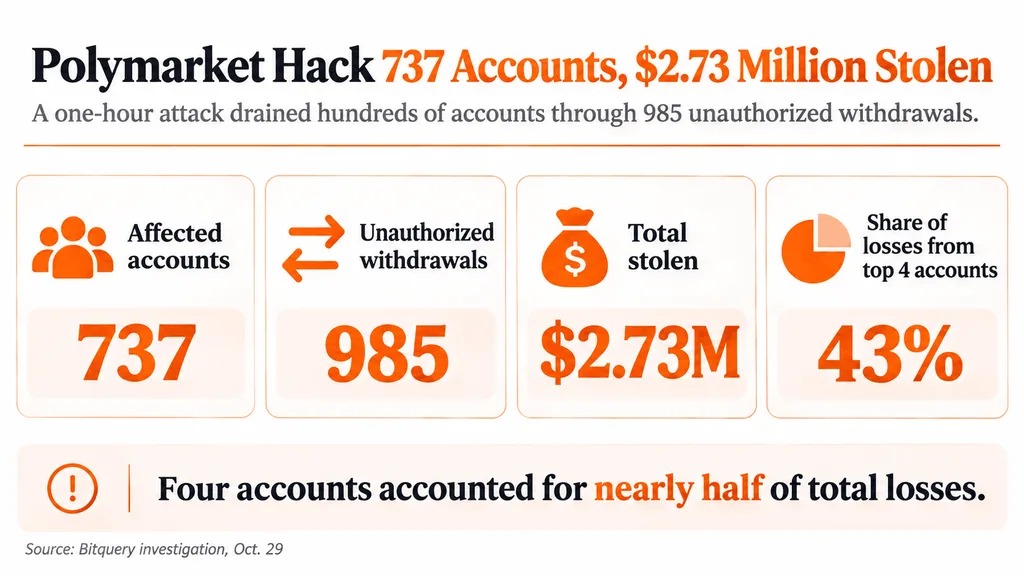
- 黑客从 737 个 Polymarket 账户中盗走 273 万美元
- 有效的钱包授权使资金可在不破坏智能合约的情况下被提走
- Polymarket 宣布将退款和补偿 390 万美元
根据一项新的区块链调查,10 月 29 日,一次协调攻击从 737 个用户账户中盗走了约 273 万美元,资金在一小时内被转走。调查称,这些资金流经了该预测市场自身的基础设施。
Bitquery 的调查发现,攻击者在 17:10 至 18:10 UTC 之间执行了 985 笔提现吗,使用的是有效的钱包授权,而不是利用智能合约漏洞。资金随后被转换为 Polygon 的 POL 代币,并分散到多个钱包中,之后其中一部分又被转向以太坊。
黑客如何从 737 个 Polymarket 账户中提走资金
Bitquery 识别出一系列通过 Polymarket 官方交易中继器路由的自动提现吗。该中继器会提交用户授权的区块链交易,而交易者无需直接支付网络费用。
这些授权对底层智能钱包来说看起来是合法的。在 30 笔提现吗的样本中,研究人员发现交易在授权生成后仅 3 到 7 秒就被执行,这表明存在自动化活动。
单个账户的最大损失约为 35.8 万美元,而 4 个账户合计占被盗资金总额的 43%。与此同时,276 个账户的损失都不到 100 美元。
这次攻击与 6 月份的一次安全漏洞相似。那次事件导致至少 11 个钱包合计损失约 294 万美元。当时的问题同样涉及通过被攻破的第三方依赖项引入的恶意代码。
Polymarket 过去也曾发生过与外部身份验证提供商相关的账户入侵,这说明即便底层区块链合约保持完好,与平台相连的服务也可能成为攻击目标。
调查人员追踪被盗资金在 Polygon 和以太坊之间的流向
研究人员识别出一个由攻击者控制的地址,该地址收到了约 2864 万枚 POL,随后这些代币被分散到 3 个新创建的钱包中。
部分资金随后通过 Relay、deBridge 和 Polygon 的原生桥转向以太坊。在调查截至 19:49 UTC 时,约 217 万美元仍留在 3 个 Polygon 钱包中,另一个已识别的以太坊钱包持有 126.10 ETH。
一个不同寻常的发现与 Polymarket 的应对有关。Bitquery 发现,19:11 UTC 还有一笔 1.099 万美元的提现吗,约在公司称已修复问题后 38 分钟发生。
这笔交易并不能证明该漏洞仍可被普遍利用,但它确实引发了对修复时间点的疑问。
Polymarket 宣布赔付 390 万美元
Polymarket 的官方事件报告确认,攻击者替换了一个第三方网站脚本,并植入恶意代码,针对打开了该平台的用户。
公司随后移除了该脚本、清除了缓存、重置了活跃会话,并暂时暂停交易。Polymarket 之后表示,95% 受影响的钱包已获得全额退款,且总赔付金额将达到 390 万美元。
这起入侵为已因市场完整性和敏感交易信息处理而受到审视的预测市场行业,又增加了一项安全担忧。
它也说明了去中心化金融应用面临的更广泛风险:即便区块链合约本身运行正常,被攻破的外部软件仍可能授权造成损失的交易。Polymarket 以往的安全问题也凸显出,区分真实的基础设施入侵与其他被报道的威胁有多重要。