AI和HPC正在改变数据中心网络。现代基础设施通常由前端网络和后端网络组成:前端网络连接用户、存储和管理系统,后端网络则把GPU和计算节点互联起来。在最大规模下,AI集群会跨越多个地点部署,并依靠跨域扩展网络(scale-across networking)来构建统一基础设施。
尽管大多数现代数据中心都采用叶脊架构,但具体实现并不只由技术要求决定。既有供应商关系、产品可用性、供应链因素以及总体拥有成本都发挥着重要作用。因此,目标相近的组织往往会根据自身业务优先级、运营约束和升级策略来实施网络。
AI和HPC基础设施处理的是高价值数据,也代表着巨额资金投入。保护这些环境需要针对以下方面采取控制措施:
与此同时,安全机制必须支持AI基础设施的基本目标:
- 全线速吞吐和尽可能低的时延影响
- 可扩展到大量端口和节点
- 功耗、硅面积和部署成本可接受
业界已经在高速网络中积累了十多年关于MACsec和IPsec等技术的运行经验。当前的主要挑战在于,确定这些能力应该在何处以及如何实现。
现代AI网络运行速率已达数百Gbps,并正快速迈向多Tbps。在这一性能水平下,网络安全必须以如下方式实现:
安全数据平面负责实时的数据包处理和防护。这些功能被集成到交换ASIC、SmartNIC、DPU、光DSP或接口设备中。
控制平面则负责安全策略管理、会话建立,以及周期性的加密密钥刷新等运行时操作。
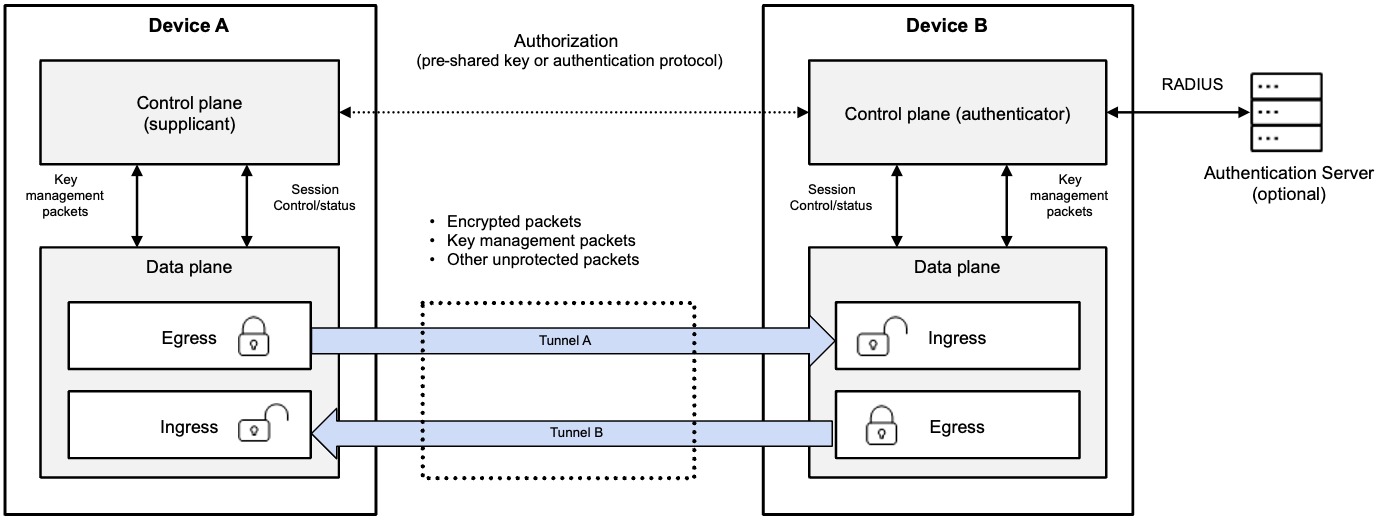
图1:带有数据平面和控制平面的硬件加速网络安全架构。
最重要的架构决策之一,是将MACsec、IPsec或新兴的Ultra Ethernet安全机制等安全功能放在什么位置。
将安全直接集成到交换ASIC中,可以让加密和认证成为数据包转发流水线的一部分。
优点:
- 与数据包分类和转发原生集成
- 在光模块和可插拔模块选择上具有更大灵活性
挑战:
- 会占用本可用于提高端口密度、数据包缓存和交换容量的硅面积
- 安全能力受限于ASIC生命周期,未来升级空间有限
另一种方式是将安全功能放在外部PHY器件中(例如线路卡重定时器/gearbox),或放在支持安全功能的可插拔模块中。
优点:
- 更容易引入新的安全能力
- 保留交换ASIC资源用于网络功能
- 把额外功耗从主ASIC移出,并使用更适合功耗优化的技术
挑战:
- 对外部供应商和模块可用性形成依赖
- 安全边界从芯片级转移到前面板级
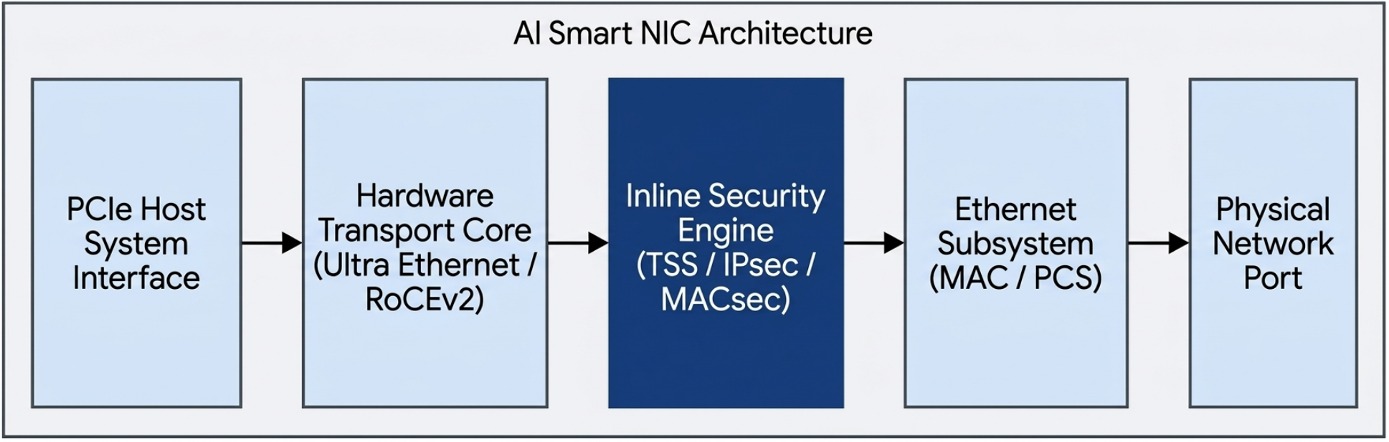
AI和计算系统依赖专用传输协议,包括InfiniBand、RoCEv2和Ultra Ethernet Transport(UET)。与fabric层安全不同,传输安全通常与特定用户、作业或工作负载相关,因此作为端到端服务运行。安全必须在不影响底层fabric的前提下保持透明,同时保留加速计算所需的低时延和高吞吐。
因此,传输安全被集成到(Smart)NIC中,并与硬件加速的传输处理紧密耦合,且通常支持多种传输和安全协议同时运行,以适应不同的通信需求。
图2:AI NIC中的网络安全。
现代基础设施会根据拓扑、信任边界和工作负载需求,同时部署多层安全机制:
- 用于二层保护的MACsec
- 用于三层安全的IPsec
- 用于Ultra Ethernet传输安全的UET-TSS
- 针对特定fabric和部署优化的专有安全协议
这些机制大体上是互补而非竞争关系。MACsec通常用于链路级保护,IPsec用于保护跨网络路由流量,而传输层安全则保护AI和HPC通信流。
光学技术的进步正在扩大网络安全的部署选项。如今,MACsec已开始直接集成到800G和1.6T光模块中,这得益于针对低功耗数据包处理优化的硅技术。
展望未来,基于芯粒的交换和NIC架构,以及近封装光学和共封装光学,可能为安全集成创造新的机会。专用I/O芯粒有望成为加密和认证功能的自然落点,同时保留宝贵的计算和交换资源。
网络安全如今已成为AI、HPC和云规模数据中心的基本要求。要在Tbps速率下保护流量,就必须采用硬件实现,在满足成本和功耗目标的同时保持线速性能。
业界提供了多种部署选项,包括交换ASIC、外部PHY、光模块、SmartNIC以及未来的芯粒化架构。这种灵活性使数据中心设计者能够根据自身基础设施需求,在安全性、性能、能效和系统成本之间进行平衡。
Rambus通过其覆盖广泛、经过行业验证的网络安全硅IP组合来应对这些挑战,当前支持最高1.6T,未来可扩展到3.2T。客户可以在安全功能、吞吐量、功耗和集成工作量之间进行权衡,以部署满足其硅器件性能、成本和上市时间要求的网络安全能力。更多内容可参见下方链接中的白皮书。
链接
白皮书——为AI、HPC和数据中心加入网络安全
Rambus Secure Networking IP
Maxim Demchenko