

2026年10月29日,幣安遭遇一起重大安全漏洞,涉及未經授權的加密貨幣轉移,估計金額達63億美元。此次事件影響了多個區塊鏈網絡,並引發整個行業協作追蹤和凍結被盜資產。
幣安的初步調查指向一名DevOps工程師的筆記本電腦可能被入侵,成為此次事件的入口。該交易所表示,目前沒有證據顯示錢包私鑰泄露,并承諾將通過其用戶安全資產基金(SAFU)和公司資金承擔全部損失。
1. 活動是如何開始的
区块链監測系統在10月29日發現了與幣安相關錢包的可疑資金流動。最初調查的重點集中在基於以太坊的轉賬上,但後續分析發現,該活動還涉及比特幣、Tron、Solana、XRP Ledger以及其他網絡。
隨著調查人員追蹤更多交易,影響金額的估計不斷上升,幣安自己給出的估計為63億美元。
這起事件很快就演變成了一場跨鏈調查,區塊鏈情報公司和加密貨幣企業都在協助識別受影響的錢包,並阻止資產進一步轉移。
2. 据稱攻擊者是如何入侵幣安的
疑似入口點
幣安的初步調查顯示,一名DevOps工程師的筆記本電腦可能遭到入侵,攻擊者因此得以訪問一個內部服務容器。該訪問權限可能被用於提交未經授權的提現交易。
目前,設備究竟是如何被攻破的尚未公開確認。幣安也表示,沒有證據表明錢包私鑰被泄露。
未經授權提現為何可能發生
初步结果显示,攻擊者可能利用的是對某個授權內部服務的訪問,而不是直接竊取錢包私鑰。
這一差異非常重要,因為加密貨幣的提現依賴於多個相互連接的系統,包括內部服務、訪問權限和交易簽名基礎設施。攻破其中一個系統,就可能為濫用合法交易流程創造機會。
攻擊者如何獲得訪問權限及取得足夠權限的完整過程仍在調查中。
以太坊錢包技術
獨立的區塊鏈安全分析發現,此次針對幣安以太坊熱錢包的攻擊中,使用了以太坊的 EIP-7702 賬戶委託機制。
EIP-7702 允許以太坊外部的帳戶將某些執行功能委託給智能合約代碼。相關活動顯示,這一機制可能被濫用,從而促成未經授權的資產轉移。
這並不意味着以太坊本身遭到入侵。該機制的具体作用以及被如何利用,仍需通過幣安的技術復盤來確認。
3. 攻擊的規模與時間線
10月30日發布的區塊鏈分析提供了這起事件發展過程的初步圖景。
時間線反映的是已披露的鏈上活動和公司更新。最終事件順序仍有待證據調查確認。
4. 哪些加密貨幣受到影響
此次事件涉及多個區塊鏈網絡上的多種加密貨幣、穩定幣和較小市值的數字資產。
区块链分析識別出的主要資產
其他涉及的代幣
在受影響的錢包中識別出的其他資產還包括 Wrapped Beacon ETH(wBETH)、Tether Gold(XAUt)、Uniswap(UNI)、Ethena(ENA)、Pepe(PEPE)、World Liberty Financial USD(USD1)、Chainlink(LINK)、Aave(AAVE)、Avalanche(AVAX)、Optimism(OP)、USDT0、Paxos Gold(PAXG)、Zama(ZAMA)和 Lagrange,以及若干更小的代幣。
Arkham Intelligence 已經標出多個與疑似攻擊者相關的地址,幫助調查人員監控後續資金流向。隨著更多交易被識別,代幣名單仍可能發生變化。
5. 是誰黑了幣安
與朝鮮有關聯
10月30日,区块链分析公司Chainalysis表示,其高度確信朝鮮應對幣安事件負責。其調查人員稱,發現了來自此前Bitget漏洞利用事件的資金,與幣安被盜資金混合在了一起。
這些判斷指向可能存在與朝鮮的關聯,但責任人的身份尚未公開確認。幣安表示,正在與執法部門合作,識別涉案人員並將其繩之以法。
因此,此歸因應被視為情報判斷,而非最終的法律結論。
6. 有多少資金已被凍結和追回
幣安最初表示,通过与區塊鏈合作夥伴、代幣發行方及其他行業參與者協調,約30億美元受影響資產已被凍結。
多間公司和網路參與了這一努力:
- Tether(USDT):稱已凍結與此次事件相關的超過15.67億美元,後續分析還發現了分散在多個地址中的更多受限資產。USDT。
- Circle(USDC):凍結了約8.23億美元與此次事件相關的USDC。
- Ripple(RLUSD):確認正在監控此事件,並積極凍結受影響的資金。
- Arbitrum:其安全委员会执行了一项操作,冻结了约3050万美元与此次漏洞利用相关的资产。
- 其他發行方和合作夥伴:包括 USD1、FDUSD 以及與黃金掛鉤的代幣在內的其他資產,也受到凍結或其他限制。
為何凍結如此重要
USDT 和 USDC 等穩定幣可以由發行方凍結,發行方有能力限制特定地址的轉賬。這有助於阻止疑似攻擊者轉移部分受影響的資產。
比特幣和以太幣沒有像中心化發行方那樣具備地址黑名單功能的機構。它們的資產追回更多依賴於交易追蹤、交易所和中介機構的協助,以及法律行動。
需要區分被凍結的資產和已追回的資金。被凍結的加密貨幣可能仍無法動用,直到調查人員確認所有權並決定如何依法返還。
7. 被盜資金去向何處
区块链調查人員追蹤到資金在以太坊、比特幣、Tron、Solana、XRP Ledger以及多個二層網絡之間流動。
部分資產通過兌換被轉換成其他加密貨幣,並在多個地址之間轉移。已披露的活動包括涉及 Ether 和 TRX 的交易,以及與去中心化交易所和其他區塊鏈服務的交互。
這些流動性增加了追回的難度,不過公開的區塊鏈記錄讓調查人員能夠追蹤交易並識別錢包之間的關聯。
資金流動並不一定意味著攻擊者已經成功套現。截至10月30日,所有受影響資產的最終去向仍未能確定。
8. 币安客戶發生了什麼
客戶資金是否遭受損失?
幣安表示,客戶資金仍然安全,並承諾將通過 SAFU 基金和公司資金承擔全部損失。此外,該交易所據稱已預留63.4億美元公司資金,以覆蓋此次事件帶來的損失,進一步體現其保護客戶的承諾。
這一承諾對客戶來說非常重要,但其落實情況仍需通過交易所承諾更新的儲備證明以及後續披露來評估。
提現是否受到影響?
幣安在進行安全檢查期間,曾暫時暫停充值和提現。
在10月30日的更新中,該交易所表示,充值已恢復正常,而提現仍處於暫停狀態,原因是其正在對提現服務及相關地址進行安全改造。公司預計提現將在48小時內恢復。
交易呢?
交易所表示,一旦安全問題解決,這些服務將會恢復。相關限制是其更廣泛的預防性應對措施的一部分。
9. 区塊鏈寶的應對與行業支持
幣安的應對措施既包括內部安全措施,也包括與整個加密貨幣行業公司的協作。
幣安聯合創始人、前首席執行官趙長鵬(CZ)向用戶保證資金安全。他還對連夜處理事件的員工表示認可,並感謝包括競爭對手在內的行業參與者提供的幫助。
幣安聯合創始人兼聯合首席執行官何一感謝社區的支持,並表示團隊正在進行安全檢查,之後再恢復提現。
交易所的應對重點包括:
- 撤銷與受影響地址相關的授權。
- 暫時限制受影響的服務。
- 與執法部門和區塊鏈情報公司合作。
- 協調代幣發行方和行業伙伴凍結資產。
- 準備詳細的技術復盤。
- 在整改後發布更新後的儲備證明。
Tether、Circle、Ripple和Arbitrum也通過資產限制和凍結措施參與了應對。區塊鏈情報公司則持續追蹤交易並識別相關地址。
這一協調行動表明,在重大安全事件中,交易所、代幣發行方、區塊鏈網絡和調查人員可以協同工作。
10. 這起事件對更廣泛的加密行業為何重要
這起事件凸顯了特權員工的訪問權限及內部提現系統相關的風險。
即使錢包私鑰保持安全,遭受入侵的內部服務也可能為未經授權的交易創造機會。這意味著員工設備的安全、訪問權限和提現審批系統,與保護私鑰同樣重要。
這起事件也引發了一個問題:交易所如何防止被入侵的內部系統獨立批准大額提現。
更嚴格的員工訪問控制、獨立的交易驗證、提現限額以及實時監控,或許有助於降低類似事件再次發生的風險。
對於更廣泛的行業而言,這起事件提醒人們,即便底層區塊鏈網絡繼續正常運行,交易所的安全仍然是一大風險。
11. 市場影響與未解問題
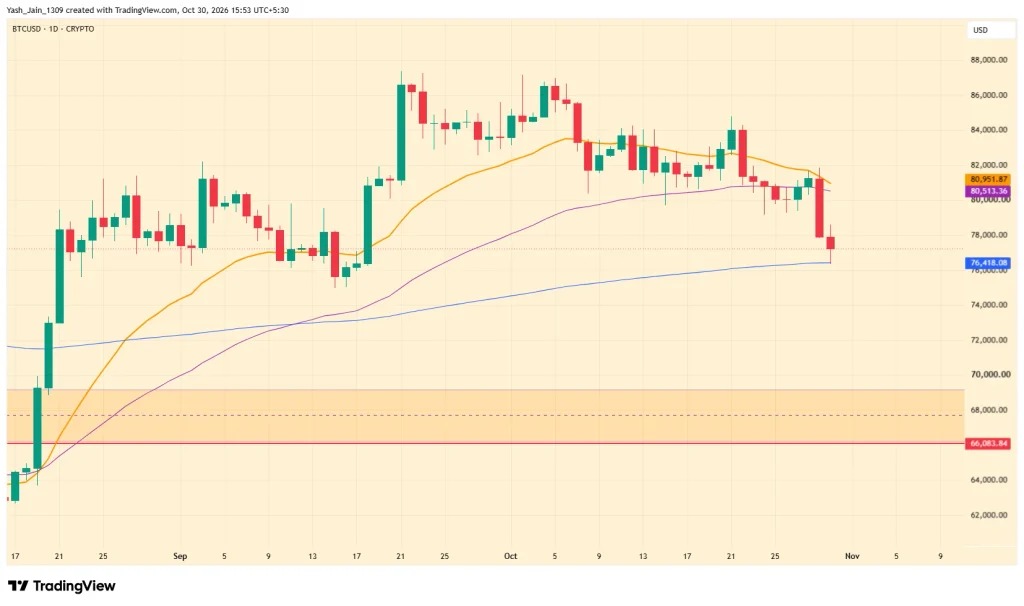
此次事件增加了加密貨幣市場的不確定性,當時的報導顯示,比特幣跌破7.7萬美元,以太幣和其他資產也出現下跌。儘管安全擔憂可能加劇了市場壓力,但價格波動不能完全歸因於幣安事件。
仍有若干重要問題沒有答案:
- DevOps 工程师的筆電是如何被攻破的?
- 攻擊者如何獲得足夠的提現系統訪問權限?
- 最終能追回多少受到影響的加密貨幣?
- 最終的技術調查將會揭示怎樣的攻擊細節?
- 更新後的儲備證明是否會顯示客戶資產仍有充分支持?
- 所有受影响服務何時能恢復正常?
幣安當前的首要任務是完成安全整改、安全恢復提現、繼續與調查人員協調,並發布技術複盤報告。
12. 最終評估
幣安事件是一起重大的交易所安全失敗,估計影響約63億美元。初步發現顯示,受損的內部基礎設施可能在沒有直接泄露錢包私鑰的情況下,允許了未經授權的提現。
約30億美元的資產被協調凍結,顯示出在加密貨幣調查中行業協作的重要性。不過,最終追回的金額、實施者的身份以及精確的攻擊方式仍有待調查。
幣安承諾承擔全部損失,這為客戶提供了一定的安慰,但交易所的長期信譽將取決於是否能夠安全地恢復提現、發布更新後的儲備證明,並給出透明的技術解釋。
這起事件應被視為一宗仍處於調查中的重大安全漏洞,而非客戶資金已永久損失或所有受影響資產均已追回的證據。最終技術報告、可獨立核實的追回數據以及服務恢復正常,將是值得關注的進展。