

在 Tether 和 Circle 等行業參與者着手凍結數十億美元資產之時,攻擊者爭分奪秒地將被盜的穩定幣轉換為發行方無法凍結的加密貨幣。
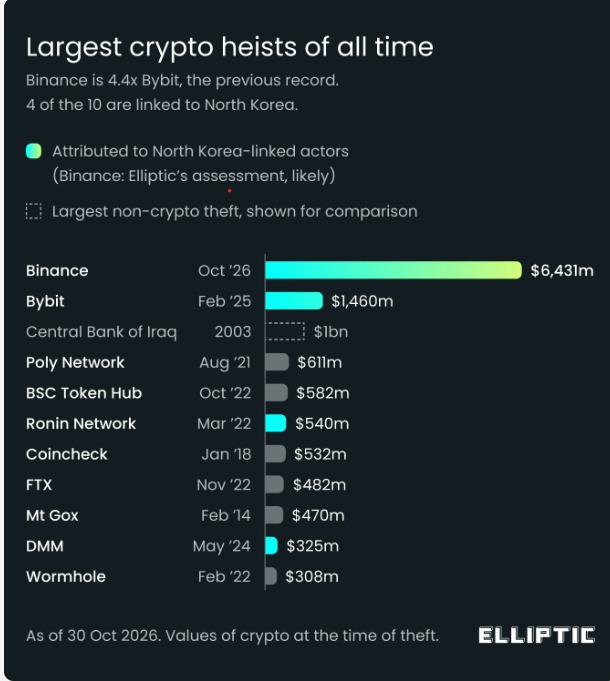
據估計,幣安此次黑客攻擊的規模達63億美元。儘管代幣發行方已試圖凍結贓款,但實施攻擊者仍控制著數十億美元被盜的加密貨幣。
這起攻擊是加密行業歷史上規模最大的一次,始於週四協調世界時20:04。實施者被指與上個月Bitget黑客事件背後的同一批朝鮮黑客有關,並在得手後立即開始轉換資產。
黑客的策略是,將像 USDT 和 USDC 這樣可以被凍結的資產,轉換成比特幣(BTC)和以太坊(ETH)等無法被凍結的資產。
CertiK 工程師 Dickson Wu 追蹤到,有5億美元 USDT 被發送至一個地址,其中3.25億美元在20:59 UTC 之前被賣給做市商換成 ETH,距離黑客攻擊開始還不到一小時。
他們正在與加密行業中一些最有權力的「守門人」競賽:Tether 和 Circle 等穩定幣巨頭當時已經開始將與盜竊相關的地址列入黑名單。
幣安週五表示,在估計總計63億美元的被盜資產中,約有30億美元已經在鏈上被凍結,公司正與執法部門、發行方和區塊鏈分析公司合作,追蹤更多資金。
即便是以加密行业的标准來看,這起盜竊的規模也令人震驚。但在約一半資產已被凍結的情況下,作案者究竟還能花掉多少被盜的加密貨幣呢?
帶有「關閉開關」的加密貨幣
與 BTC 或 ETH 不同,後者兩者是去中心化加密貨幣,沒有中心化的發行方,也沒有人能按下暫停鍵;而像 Tether 發行的 USDT 和 Circle 發行的 USDC 這樣的中心化穩定幣,其發行方可以凍結特定地址持有的代幣。
幣安表示,公司正與執法部門合作追蹤資金。
這使他們能夠在這類事件中迅速採取行動。Tether 共計凍結了約15.67億美元 USDT,其中第一次大規模凍結發生在盜竊資金進入攻擊者主要使用的以太坊錢包後僅37分鐘。
三分钟后,Circle凍結了約8.23億美元的USDC,其他發行方如Ripple和World Liberty Financial也很快就跟進了。
使加密資產失去流動能力的能力並非穩定幣所獨有。儘管沒有中心化發行方,一些去中心化協議也沒有袖手旁觀,例如 Arbitrum。
Arbitrum 安全委員會將約3050萬美元的 ARB 和 ETH 轉入一個中間凍結錢包,在委員會進一步行動或 Arbitrum DAO 統治投票之前,這些資產無法被轉移。
不過,一個重要的區別仍然存在——被凍結的資金並不一定等於已追回的資金。讓資產失去流動性可以阻止疑似攻擊者花掉這些錢,但並不會自動將它們返還給幣安或其用戶。
Aave 带來的複雜性
去中心化借貸協議 Aave 又為局勢增加了一層複雜性。在20:58至21:01 UTC 之間,一個與攻擊者有關的錢包將6000萬美元 USDT 存入以太坊上的 Aave V3,並借出了4460萬美元的封裝以太幣(WETH);這比首次凍結發生早了約40分鐘。
LlamaRisk 是一家 Aave 预期風險服務供應商。該機構在凌晨1:00的更新中表示,該攻擊者頭寸隨後持有約5990萬美元 USDT 抵押品,對應4380萬美元債務。Aave 表示,該頭寸仍處於超額抵押狀態,不會給協議資金提供者帶來風險。
由於 USDT 已經被存入 Aave 的借貸池中,對攻擊者錢包進行黑名單處理並不能自動取回協議持有的抵押品。正如 Aave Chan Initiative 的創始人 Marc Zeller 所解釋的那样:
“USDT是一種真實的、以美元為支持的貨幣,而從協議的角度来看,雖然這個頭寸涉及犯罪行為,但仍然屬於超額抵押。”
為防止進一步的存款和借款,Aave 暫時凍結了其 V3 和 V4 中的各個市場,不過現有用戶仍可提取資金、償還貸款並清算頭寸。
Aave 隨後取消了對 V3 和 V4 市場的預防性凍結,稱其合約未受影響,相關頭寸仍保持超額抵押。
「這只是加密行業裏平常的一天,」Zeller說。
那麼攻擊者究竟還能保住什麼呢?
Elliptic 估計,截至週五7:00 am UTC,已有28.4億美元被凍結,而攻擊者仍控制著約33.3億美元發行方無法凍結的資產。
儘管凍結措施幾乎將攻擊者可獲利的資金池削減了一半,但這並不意味着剩餘資金就一定能夠安全追回。
比特幣和以太幣沒有像 Tether 或 Circle 那樣可以將單一地址列入黑名單的中央化代幣發行方。因此,一旦被盜資產被轉換為這些原生加密貨幣,交易或许可以受到限制,但要凍結它們就困難得多了。
幣安已承諾將使用其用戶安全資產基金(SAFU)和公司資金來覆蓋全部損失,并表示用戶資產仍然安全。根據幣安首席執行官Richard Teng的最新更新,交易所已經在「為用戶追回被盜資產」。