

一份來自潛在雇主的編程作業,看起來只是求職面試中的普通環節。實際上,它卻是一起持續數月的網絡攻擊中的一步,最終導致 Binance 被盜走 63 億美元,引發外界對交易所如何防範針對員工的威脅的質疑。
根據 Binance 在周二發布的事後分析,這起攻擊是一項協調行動的一部分,攻擊者同時利用了人的弱點和內部安全系統。該交易所的調查結果詳細說明了黑客在10月29日資金失竊之前,是如何逐步獲得其錢包基礎設施的訪問權限的。
根據 Binance 的安全報告,這次攻擊行動始於 6 月。當時,一名工程師在設置一種 AI 编程工具時下載了一個被篡改的軟件包。儘管 Binance 检測到了惡意軟件並更換了受影響的設備,但攻擊者已經收集到了有關該交易所錢包團隊的信息。
9月,假裝招聘人員的攻擊者又將目標鎖定在另一名軟體工程師身上,誘騙他下載一個伪装成編程作業的惡意文件。該惡意軟件感染了這名工程師的工作電腦,並繞過了交易所的安全防護。
10月20日,攻擊者利用這台被攻陷的電腦和一種內部AI工具,進一步侵入另外兩名工程師的系統,獲取了部署憑證,並於10月29日藉此在Binance的錢包基礎設施中安裝了惡意軟件。
隨後,攻擊者獲得了交易所內部錢包簽名服務的訪問權限。該服務負責授權加密貨幣交易,這使他們能夠繞過正常的提現流程轉移資金。
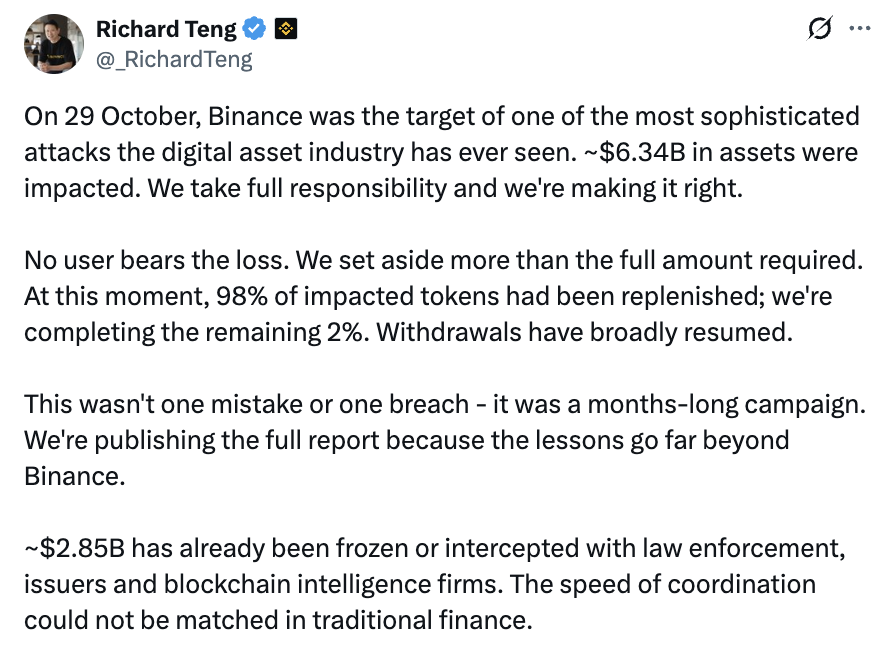
Binance 聯席首席執行官 Richard Teng 在週二於 X 上發文稱:「這不是一次失誤,也不是一次單獨的入侵——而是一場持續數月的行動。」
Binance 表示,攻擊者還利用了以太坊的 EIP-7702 機制。該機制允許錢包將交易權限委託給智能合約,從而使得未經授權的轉賬即使在交易所暫停提現後仍能繼續。其多方計算(MPC)錢包系統將交易簽名控制分散化,這也讓撤銷這些權限的工作變得更加複雜。
根據 Binance 最新的核算,這次入侵影響了約 63 億美元的數字資產,其中 28.5 億美元已被凍結或截獲。交易所表示將自行承擔損失,而不會轉嫁給客戶,並稱截至 10 月 31 日,已補回 98% 受影響的代幣資產。
美國聯邦調查局(FBI)將這起攻擊——歷史上規模最大的加密貨幣黑客事件——歸咎於朝鮮黑客。週二,朝鮮領導人金正恩的妹妹金與正否認該國參與其中,並表示FBI的歸咎出於政治動機,旨在損害朝鮮的國際地位。
雜誌:Binance 黑客在資金被凍結前爭分奪秒轉移數十億美元