ExploitTotal.ai 平臺目前已收錄了 200 多個由 AI 生成的可用漏洞利用方式,其中 70% 以上的漏洞此前並沒有已知的可用概念驗證(PoC)
紐約,2026年11月11日 / PRNewswire / -- Anyday Security 是一家專注於為 AI 驅動的攻擊者時代構建防禦層的創業公司。該公司今日推出了 ExploitTotal.ai,這是一個免費平台,用於向防禦方展示開放權重 AI 模型可以輕易利用的哪些漏洞,並免費向安全專業人士提供經過驗證、合規且可操作的 PoC,以便他們測試自己是否已暴露,並建立檢測規則。
將補丁轉化為可用的攻擊手段,過去曾是一項緩慢且高度專業化的工作。根據 Anthropic 的說法,最先進的 AI 模型如今可以在補丁發布後一小時內構建出可用的漏洞利用方式,而且這種能力已不再限於受到嚴格控制的模型。 GLM-5.3 被美國政府人工智能標準與創新中心稱為迄今為止網絡攻擊能力最強的開放權重模型,它能夠端到端地構建漏洞利用方式,而且在發布時幾乎沒有實質性的防護措施;研究人員繞過這些防護的成功率在64%到100%之間。
近期一些重大安全事件,例如 PHP2Shell ——攻擊者曾試圖在補丁發布前利用相關缺陷——表明,攻擊型 AI 的利用已不再只是理論上的風險。安全團隊需要更快地作出反應。
Anyday Security 首席执行官兼聯合創始人 Yonatan Gorfung 表示:「AI 已經大幅縮短了漏洞與可利用之間的距離。過去20年裏,『沒有公開漏洞利用』通常意味著這種利用很可能並不存在。如今,它只意味著還沒有人把它公開發布出來。過去,構建一個可利用的漏洞通常需要國家級行為體或頂尖研究人員花上數周時間。現在,任何人只要使用免費的開放權重 AI 模型,花不到一杯咖啡的錢,幾分鐘內就能做到,而威脅行為體也確實正在這樣做。我們打造 ExploitTotal ,就是為了讓防禦方先拿到這些漏洞利用,從而在網絡犯罪分子面前取得優勢。」
微軟在2026年10月的「補丁週二」中修復了1411個漏洞,數量超過2025年全年。同時,根據《2026年資料洩露調查報告》,各組織修復正在被積極利用的漏洞的中位時間為43天,而且僅有26%的漏洞被完全修復。另一方面,漏洞利用活動正在激增。《報告》稱,2026年月平均出現18個漏洞利用案例,幾乎是2025年的兩倍。
Anyday Security 表示,其所使用的正是 AI 攻击者所使用的同類模型。該公司向 GLM-5.3 提供了 200 多個已知漏洞,其中包含一些安全領域中最難攻克的目標,涉及廣泛使用的瀏覽器和操作系統;提供給模型的信息僅限於攻擊者在修復公告發布當天即可獲得的内容,即廠商對漏洞的公開描述以及補丁本身。隨後,Anyday 將每一個成功生成的漏洞利用與美國國家漏洞數據庫、美國網絡安全與基礎設施安全局(CISA)的已知被利用漏洞目錄以及公開漏洞利用代碼庫進行比對,發現其中 72% 此前從未有過公開漏洞利用。在一次演示中,該模型以不到 1 美元的成本,在幾分鐘內構建出了一個完整、可用的瀏覽器全鏈漏洞利用。
Anyday Security聯合創始人兼首席技術官 Omri Sibony 表示:「一個安全團隊知道其環境中存在成千上萬個漏洞,但幾乎沒有哪個漏洞配有可用的漏洞利用。我們的系統會在廠商發布修補程序的當天生成漏洞利用,這樣團隊就可以查詢自身的漏洞,對自己的系統運行該漏洞利用,並查看現有工具是否能阻止這類攻擊。如果不能,團隊就可以針對真實攻擊編寫檢測規則或虛擬補丁,而不是等到發生入侵時才發現問題。攻擊者總是先行動,我們正在幫助安全團隊領先一步。」
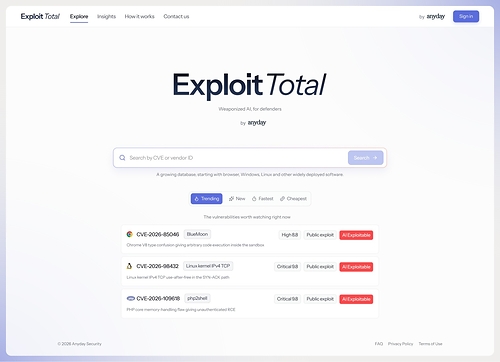
ExploitTotal.ai 上的每個漏洞頁面都會首先給出結論,說明 AI 模型是否能將該漏洞武器化、構建該漏洞利用所需的成本和時間,以及生成最佳結果的模型。每個漏洞利用都會按照五級標準進行評級,從僅導致目標程序崩潰,到完全控制目標程序。頁面還會顯示漏洞的嚴重程度以及是否存在公開的漏洞利用;每條結果都標註了所使用的模型和日期,因此該目錄也可用於追蹤 AI 漏洞利用能力的提升速度。任何人都可以免費搜索 ExploitTotal.ai 目錄。登錄用戶可以查看完整的 AI 可利用性評估,經過驗證的用戶則可以下載未武器化的 PoC,這些 PoC 可以針對存在漏洞的代碼運行,但不包含有害載荷。公司表示,所有 PoC 都旨在用於安全團隊經授權的測試、研究和防禦,并覆蓋已修復、已公開披露的 CVE。
ExploitTotal.ai 目前覆蓋企業中最廣泛使用的軟件,包括 Windows、Linux、Chrome、Firefox 和 Edge 等。Anyday Security 表示,隨著其自動化系統持續運行以及新的 AI 模型的發布,公司將持續更新該目錄。
ExploitTotal.ai 現已免費上線,網址為 https :// exploittotal.ai 。
關於 Anyday Security
Anyday Security 致力於為 AI 驅動的攻擊者時代構建防禦層,以防止大規模漏洞被利用。該公司由以色列軍隊 8200 部隊的退伍軍人 Yonatan Gorfung(首席執行官)和 Omri Sibony(首席技術官)共同創立,後者此前曾擔任 SentinelOne 的安全研究總監。公司總部設在紐約,在特拉維夫設有研發中心。欲了解更多信息,请訪問 https :// anyday.security。
媒體聯絡人
__BJW_BOLOKA_00001__ [ __BJW_BOLOKA_00003__ ]