ExploitTotal.ai平台目前已收录200多个由AI生成的可用漏洞利用,其中70%以上对应的漏洞此前没有已知可用的概念验证(PoC)
纽约,2026年11月11日 /PRNewswire/ -- Anyday Security是一家致力于为AI驱动攻击者时代构建防御层的初创公司。该公司今日推出ExploitTotal.ai,这是一个免费平台,用于向防御方展示开放权重AI模型可以轻易利用哪些漏洞,并免费向安全专业人士提供经过验证、合规且可操作的PoC,以便他们测试自身是否暴露,并建立检测规则。
将补丁转化为可用攻击手段,过去曾是一项缓慢且高度专业化的工作。根据Anthropic的说法,前沿AI模型如今可以在补丁发布后一小时内构建出可用的漏洞利用,而且这种能力已不再局限于受到严格控制的模型。GLM-5.3被美国政府人工智能标准与创新中心称为迄今网络攻击能力最强的开放权重模型,它能够端到端构建漏洞利用,并且在发布时几乎没有实质性防护措施;研究人员绕过这些防护的成功率在64%到100%之间。
近期一些重大安全事件,例如PHP2Shell——攻击者曾试图在补丁发布前利用相关缺陷——表明,攻击型AI利用已不再只是理论上的风险。安全团队需要更快作出反应。
Anyday Security首席执行官兼联合创始人Yonatan Gorfung表示:“AI已经大幅缩短了漏洞与可用利用之间的距离。过去20年里,‘没有公开漏洞利用’通常意味着这种利用很可能并不存在。如今,它只意味着还没有人把它公开发布出来。过去,构建一个可用漏洞利用往往需要国家级行为体或顶尖研究人员花上数周时间。现在,任何人只要使用免费的开放权重AI模型,花不到一杯咖啡的钱,几分钟内就能做到,而威胁行为体也确实正在这么做。我们打造ExploitTotal,就是为了让防御方先拿到这些漏洞利用,从而在网络犯罪分子面前取得优势。”
微软在2026年10月的“补丁星期二”中修复了1411个漏洞,数量超过2025年全年。与此同时,根据Verizon《2026年数据泄露调查报告》,各组织修复正在被积极利用漏洞的中位时间为43天,而且仅完全修复了其中26%。另一方面,漏洞利用活动正在激增。Google Threat Intelligence Group报告称,2026年月均出现18个漏洞利用案例,几乎是2025年的两倍。
Anyday Security表示,其使用的正是AI攻击者所使用的同类模型。公司向GLM-5.3提供了200多个已知漏洞,其中包括一些安全领域最难攻克的目标,涉及广泛使用的浏览器和操作系统;提供给模型的信息仅限于攻击者在修复公告发布当天即可获得的内容,即厂商对漏洞的公开描述以及补丁本身。随后,Anyday将每一个成功生成的漏洞利用与美国国家漏洞数据库、美国网络安全和基础设施安全局(CISA)的已知被利用漏洞目录以及公开漏洞利用代码库进行比对,发现其中72%此前从未有过公开漏洞利用。在一次演示中,该模型以不到1美元的成本,在几分钟内构建出了一个完整、可用的浏览器全链漏洞利用。
Anyday Security联合创始人兼首席技术官Omri Sibony表示:“一个安全团队知道其环境中存在成千上万个漏洞,但几乎没有哪个漏洞配有可用的漏洞利用。我们的系统会在厂商发布修复的当天生成漏洞利用,这样团队就可以查询自身漏洞,对自己的系统运行该漏洞利用,并查看现有工具能否阻止这类攻击。如果不能,团队就可以针对真实攻击编写检测规则或虚拟补丁,而不是等到发生入侵时才发现问题。攻击者总是先行动,我们正在帮助安全团队领先一步。”
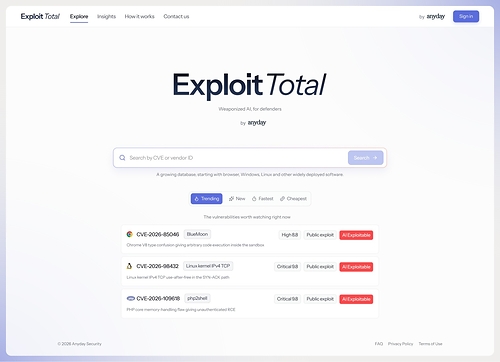
ExploitTotal.ai上每个漏洞页面都会首先给出结论,说明AI模型能否将该漏洞武器化、构建该漏洞利用所需的成本和时间,以及生成最佳结果的模型。每个漏洞利用都会按照五级标准评级,从仅导致目标程序崩溃,到完全控制目标程序。页面还会显示漏洞严重程度以及是否存在公开漏洞利用;每条结果都标注所用模型和日期,因此该目录也可用于追踪AI漏洞利用能力提升的速度。任何人都可以免费搜索ExploitTotal.ai目录。登录用户可以查看完整的AI可利用性评估,经过验证的用户则可以下载未武器化的PoC,这些PoC可针对存在漏洞的代码运行,但不包含有害载荷。公司表示,所有PoC都旨在用于安全团队经授权的测试、研究和防御,并覆盖已修复、已公开披露的CVE。
ExploitTotal.ai目前覆盖企业中最广泛使用的软件,包括Windows、Linux、Chrome、Firefox和Edge等。Anyday Security表示,随着其自动化系统持续运行以及新AI模型发布,公司将持续更新该目录。
ExploitTotal.ai现已免费上线,网址为https://exploittotal.ai。
关于Anyday Security
Anyday Security致力于为AI驱动攻击者时代构建防御层,以防止大规模漏洞利用。公司由以色列军方8200部队退伍人员Yonatan Gorfung(首席执行官)和Omri Sibony(首席技术官)创立,后者此前曾担任SentinelOne安全研究总监。公司总部位于纽约,并在特拉维夫设有研发中心。更多信息请访问https://anyday.security。
媒体联系人
Hannah Yoken [email protected]